מחנה אימון סייבר 8200
למה אנחנוסילבוסלמי זה מיועדתכנית מפורטתמחיריםשאלות נפוצותבלוגהרשם עכשיו
מחנה אימון סייבר 8200
למה אנחנוסילבוסלמי זה מיועדתכנית מפורטתמחיריםשאלות נפוצותבלוג
הרשם עכשיו

Select Language

© 2026 מחנה אימון סייבר 8200

מחנה סייבר 8200

הכשרת סייבר ברמה עילית בהשראת יחידה 8200 של ישראל, עם דגש על פיתוח מיומנויות מעשיות.

קישורים מהירים

  • דף הבית
  • סילבוס
  • תכנית מפורטת
  • מחירים
  • שאלות נפוצות

צור קשר

עקבו אחרינו ברשתות החברתיות

© 2026 מחנה אימון סייבר 8200. כל הזכויות שמורות.

הבנת דלתות אחוריות חומרה והסיכונים שלהן

הבנת דלתות אחוריות חומרה והסיכונים שלהן

10/20/2026
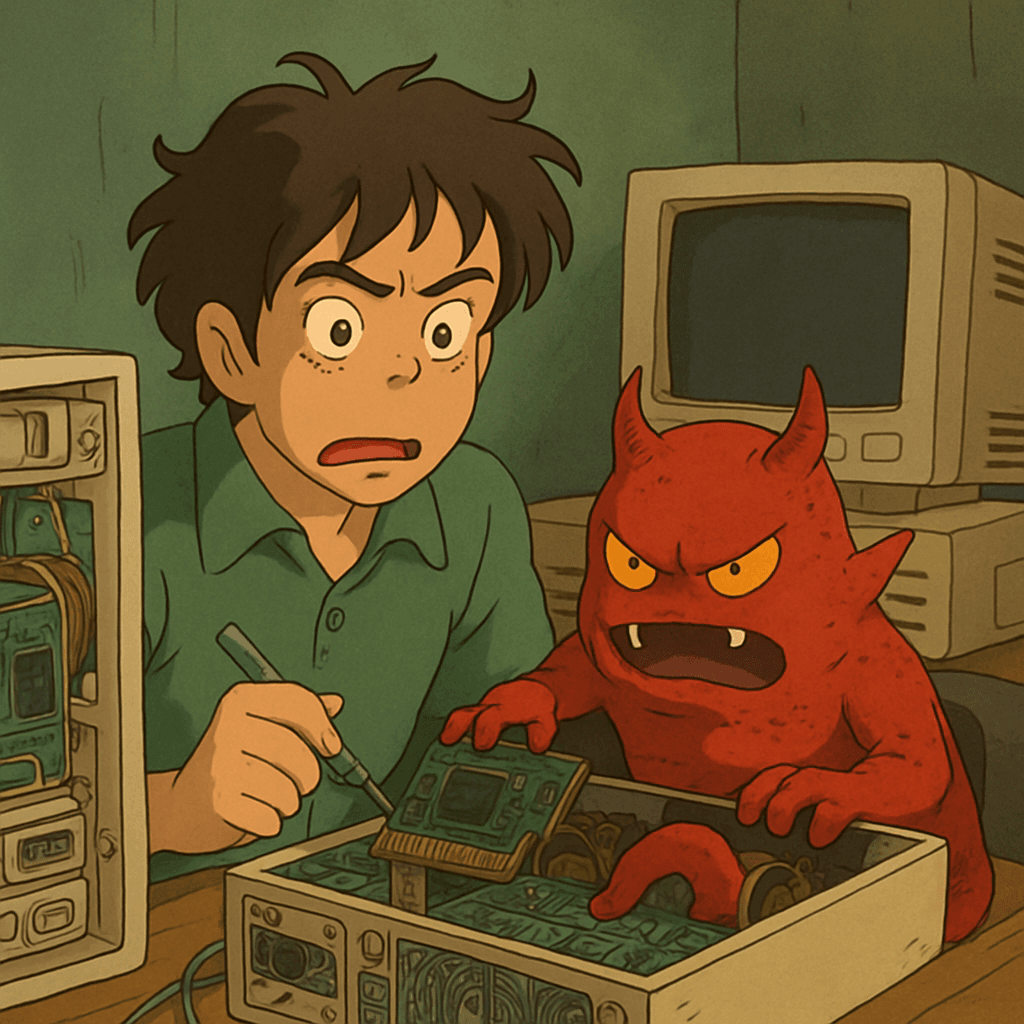
דלתות אחוריות בחומרה הן פגיעויות מוסתרות המוטמעות ברכיבים פיזיים במחשב. ניתן לנצל אותן כדי לגשת, לשלוט או לפגוע במערכות בסתר וללא ידיעת המשתמשים, מה שמציב איומי אבטחה חמורים.

הבנת דלתות אחוריות בחומרה: סיכונים ביטחוניים, זיהוי, והשפעה בעולם האמיתי

תוכן עניינים

  • מבוא לדלתות אחוריות בחומרה
  • כיצד פועלות דלתות אחוריות בחומרה
    • סוגי דלתות אחוריות בחומרה
    • משטח תקיפה
  • היסטוריה ודוגמאות בעולם האמיתי
    • האשמות על דלתות אחוריות של ה-NSA
    • התקפות שרשרת אספקה בולטות
    • תצוגות אקדמיות
  • דלתות אחוריות בחומרה מול דלתות אחוריות בתוכנה
  • סביבת איומים: מי פגיע?
  • זיהוי וניתוח דלתות אחוריות בחומרה
    • סורקים וכלים
    • טכניקות ניתוח ברמה נמוכה
    • פורנזיה בחומרה: בדיקת וניתוח פלט
    • פקודות ודוגמיות קוד
  • הפחתת דלתות אחוריות בחומרה
    • שיטות ייצור ומיטוב ארכיטקטורה
    • מעקב ביטחוני ורשימות לבנות
  • דלתות אחוריות בחומרה באבטחת סייבר: השלכות ותשובות
  • שאלות נפוצות
  • סיכום
  • מקורות

מבוא לדלתות אחוריות בחומרה

כאשר איומי אבטחת הסייבר מתפתחם במורכבותם, דלתות אחוריות בחומרה הפכו לדאגה קריטית עבור חוקרי אבטחה, עסקים וממשלות. דלת אחורית בחומרה היא שיטה מוסתרת לעקיפת בקרות אבטחה המוטמעת ישירות בחלקי החומרה של מכשיר, כמו מעבדים, ערכות שבבים, כרטיסי רשת, ואפילו התקני עזר. דלתות אלה פועלות בנפרד או בשיתוף עם תוכנה, ומצליחות לעיתים קרובות להתחמק מאמצעי אבטחה מקובלים. הנוכחות הפיזית ורמת הקושחה שלהן הופכת אותן למסוכנות במיוחד וקשות לזיהוי.

שלא כמו פגיעויות תוכנה, שניתן בדרך כלל לתקן, דלתות אחוריות בחומרה עשויות להישאר פעילות וניצלות לאורך חיי המכשיר. גילוי או חשד לקיומן של דלתות אחוריות בחומרה במערכות מסחריות וממשלתיות מעלה שאלות עמוקות לגבי אמון בשרשרת האספקה, ריגול סייבר, וריבונות דיגיטלית.


כיצד פועלות דלתות אחוריות בחומרה

רבים מהמשתמשים מכירים בניצול תוכנה—פגיעות ברמת הקוד שמתקיפים יכולים להשתמש בהן כדי להעלות הרשאות או להפעיל קוד זדוני. דלת אחורית בחומרה שונה מפני שהיא קיימת בלוגיקה הפונקציונלית של שבבים פיזיים, תצורות מעגלים, או מיקרוקוד מוטמע.

סוגי דלתות אחוריות בחומרה

ניתן לסווג דלתות אחוריות בחומרה בצורה כללית כדלקמן:

  • הכנסה מכוונת: נוספת במכוון במהלך התכנון או הייצור, לעיתים על ידי אינסיידרים מנוגדים או תחת איום ממשלתי.
  • דלת אחורית מבוססת קושחה: מוטמעת בקושחה—תוכנה שפועלת על המכשיר אך מאוחסנת בזיכרון לא נדיף. קשה לשנותה לאחר תהליך הייצור של המכשיר.
  • דלת אחורית מיקרו-ארכיטקטונית: מיושמת בשכבות הפונקציונליות של השבבים, אולי באמצעות הוראות או שערי לוגיקה נוספים ובלתי מתועדים.
  • דלתות אחוריות בממשקים חיצוניים: נגישות דרך יציאות דיבוג, JTAG, UART, או ממשקי חומרה אחרים שנותרו פתוחים או בלתי מאובטחים כראוי.
דוגמאות:
  • ממשק דיבוג נסתר שנותר מופעל במעבדים המיוצרים.
  • הוראות בלתי מתועדות במעבד המאפשרות ביצוע פעולות עם הרשאות.
  • עדכון מיקרוקוד זדוני שנשלח כחלק מעדכון קושחה.

משטח תקיפה

דלת אחורית בחומרה יכולה להיות מופעלת על ידי:

  • אות חיצוני (לדוגמה, תבנית ביטים מסוימת על פינים בחומרה).
  • פקודת תוכנה, כמו סט הוראות בלתי מתועדות או גישה לרישום.
  • הפעלה מרחוק, פוטנציאלית דרך תקשורת רשת או אלחוטית.

ברגע שמופעלת, דלת אחורית יכולה:

  • לעקוף בדיקות אבטחה.
  • לחשוף מפתחות סודיים.
  • להזריק קוד או נתונים לאזורי זיכרון מוגנים.
  • להשבית רכיבי מערכת או "לבנים" חומרה.

היסטוריה ודוגמאות בעולם האמיתי

האשמות על דלתות אחוריות של ה-NSA

בעקבות הגילויים של אדוארד סנודן בשנת 2013, הפכה הדאגה בנוגע לדלתות אחוריות בחומרה שיושמו על ידי או לבקשתם של סוכנויות מודיעין לפופולארית. החשיפות של סנודן טענו שממשלות, ובפרט ה-NSA, יכולות להכניס סודיות או לנצל פגיעויות ברמה החומרה ברכיבים מסחריים.

מקרה: פעולות יירוט

הInterceptor וגורמים נוספים חשפו שכאשר סוכנויות אמריקאיות יירטו פיזית, שינו ואטמו מחדש ציוד רשת (נתבים, שרתים) במהלך משלוח, כדי להטמין חומרה למטרות ריגול או לשנות קושחה.

התקפות שרשרת אספקה בולטות

האשמות בשבב ריגול של Supermicro

בשנת 2018, בלומברג דיווחה ששבבים קטנים הוטמנו בלוחות אם על ידי ספקים סיניים, פוגעים בשרתים בחברות טכנולוגיה גדולות. בעוד שהענף והפרסומים חלקו על כך ולא הוצגה הוכחה מוחלטת, האירוע העלה את המודעות לבעיות התקפה בשרשרת האספקה בחומרה.

תצוגות אקדמיות

מחקרים מאוניברסיטת קולומביה (Silencing Hardware Backdoors) וממוסדות נוספים יצרו שבבים ניסיוניים עם דלתות אחוריות זדוניות, ואז הציגו תרחישים שבהם:

  • מעגלים חבויים מופעלים בתנאים מיוחדים (למשל, סדרת כניסות לוגיות).
  • מפתחות קריפטוגרפיים פרטיים מדליפים דרך ניתוח צריכת חשמל.
  • מודולי אבטחת חומרה מתבטלים בסתר.

דלתות אחוריות בחומרה מול דלתות אחוריות בתוכנה

תכונה דלת אחורית בחומרה דלת אחורית בתוכנה
היכן מיושם שבב פיזי, מעגלים מערכת הפעלה, יישום, קושחה
קושי בזיהוי קשה מאוד; מצריך לעיתים בדיקה פיזית קל יותר; ניתן לסרוק קוד, קודים גיבוי, או זיכרון
תיקון בדרך כלל לא ניתן לתיקון; דורש החלפת חומרה תיקון תוכנה, מחיקת מערכת או אתחול מחדש
עמידות לכל חיי המכשיר עד שינוי תוכנה
וקטור התקפה יכול להיות פסיבי, מוסתר; לא תמיד נראה למערכת הפעלה בדרך כלל מופעל עם קוד רץ

סביבת איומים: מי פגיע?

  • ארגונים המפעילים שרתים מקומיים או תשתיות קריטיות.
  • פרויקטים ממשלתיים/צבאיים עם נתונים רגישים.
  • ספקי ענן ומרכזי נתונים—בהם אבטחת שרת פיזית קריטית.
  • צרכנים המשתמשים במחשבים ניידים, מחשבים שולחניים, או מכשירי IoT מספקים לא מהימנים.

כל משתמש במחשבים המיוצרים בכמויות גדולות נתון לסיכון שלדלתות אחוריות בחומרה לא מזוהות, בייחוד אם שרשרת האספקה עוברת דרך גיאוגרפיות רבות, יצרנים חיצוניים וקבלני משנה לא שקופים.


זיהוי וניתוח דלתות אחוריות בחומרה

סורקים וכלים

זיהוי דלתות אחוריות בחומרה באמצעים מבוססי תוכנה בלבד הוא מוגבל מאוד. עם זאת, ניתן לנצל מספר טכניקות כדי לזהות סימני שינויי חומרה או קושחה לא מאושרים:

  • בדיקה של מכשירים לא מאושרים על גבי אוטובוסים מערכתיים (PCI, USB).
  • אימות שלמות קושחה ו-BIOS באמצעות תמונות מוכרות.
  • ביקורת על עיצובים של שבבים (דורש גישה לקבצי HDL/עיצוב).
  • ניטור אותות חריגים באמצעות מנתחי לוגיקה.
פקודות לסריקה
מכשירי PCI

מערכות מודרניות יכולות לבדוק מכשירי PCI מצורפים לנוכחות חומרה בלתי צפויה באמצעות lspci (לינוקס):

lspci -vv

זה פולט את כל המכשירים המזוהים על אוטובוס PCI. כל מכשיר לא מוכר, או כאלה עם מזהי ספקים חשודים, צריך להיבדק.

מכשירי USB

כדי לבדוק מכשירי USB מוסתרים:

lsusb
בדיקה לאתרים פתוחים או ממשקים לא שגרתיים

לפעמים דלת אחורית מאפשרת ממשקי חומרה חבויים. השתמש:

sudo ss -lntup

או עבור יציאות סריאליות:

dmesg | grep tty
אימות שלמות קושחה

ספקים עשויים לספק חשבונות תקציר לקושחה. השווה את הקושחה של המערכת לחשבונות הרשמיים:

# הצפה בקושחת UEFI נוכחית (מסוכן)
sudo dd if=/dev/mem bs=1M count=16 of=uefi_dump.bin
sha256sum uefi_dump.bin

(השווה את התוצאה עם הערכים שפורסמו על ידי הספק)


טכניקות ניתוח ברמה נמוכה

פירוק והסתכלות פיזית
  • X-ray ומיקרוסקופיה: בשימוש על ידי מעבדות פורנזיות לבדוק עיצובי שבבים.
  • ניתוח ערוצי צד: מדידת חשמל, RF, או פליטות אלקטרומגנטיות לתבניות בלתי צפויות.
חילוץ והשוואת קושחה

ניתן לעיתים לחלץ קושחה באמצעות ממשקים כמו SPI, JTAG, או באמצעות שיטות ניתוק ישיר, ואז לנתח אותה באמצעות כלים כמו:

  • Binwalk (לפריסת קושחה)
  • Ghidra או IDA Pro (לפירוק וניתוח קוד)
  • UEFI Tool (לפריסת תמונות BIOS/UEFI)

פורנזיה בחומרה: בדיקת וניתוח פלט

למשל, אם תרצה למנות תכנית רכיבים PCI ולבדוק חומרה חשודה באמצעות Python:

import subprocess
import re

def get_pci_devices():
    lspci_output = subprocess.check_output(['lspci', '-nn'], text=True)
    devices = []
    for line in lspci_output.splitlines():
        m = re.match(r'^\S+ \[(.*?)\]: (.*?) \[(.*?)\]', line)
        if m:
            devices.append({
                'bus_address': m.group(1),
                'desc': m.group(2),
                'vendor_device_id': m.group(3)
            })
    return devices

devices = get_pci_devices()
for d in devices:
    print(d)

לבדיקת מכשירי USB:

lsusb -v > usb_details.txt

נתח באמצעות Bash כדי למצוא מזהי ספקים לא ידועים:

grep -i vendor usb_details.txt | sort | uniq -c

הפחתת דלתות אחוריות בחומרה

שיטות ייצור ומיטוב ארכיטקטורה

  • שרשרות אספקה מהימנות: רכישת שבבים מספקים מאומתים ומאושרים; שימוש באריזות מופעלות.
  • ביקורת מדוקדקת: בדיקות חומרה עצמאיות וסיליקון קוד פתוח ניתנת להעתקה (למשל OpenTitan).
  • פיצול ייצור: יישום של IP קריטי בפיתוח מהימן.

מעקב ביטחוני ורשימות לבנות

  • רישום מכשירים ברשימות לבנות: הגבלת מערכת לשימוש במזהי חומרה מאושרים וידועים בלבד.
  • הצהרת קושחה: בדיקת רצף אתחול מאומת, למשל אתחול נמדד באמצעות שבבי TPM.
  • ניטור אחר פעילות ריצה: שימוש במערכות HIDS (מערכות גילוי חדירה למארח), SIEM, ופתרונות אבטחת קצה לזהות סימנים לפעילות חריגה.

דלתות אחוריות בחומרה באבטחת סייבר: השלכות ותשובות

דלתות אחוריות בחומרה מציבות אתגרים עבור תגובה לאירועים וביטחון לאומי:

  • חוסר הסרה: שלא כמו תוכנות זדוניות, דלתות אחוריות ברמה של שבב יכולות לשרוד אחרי עיצוב, עדכון קושחה והתקנת מערכת מחדש.
  • היקף הנזק: לאחר שהתגלו דלתות אחוריות בחומרה במוצרים מסוימים, כל המערכות התקועות עשויות להיות פגיעות.
  • שרשרת אמון: אבטחת סודות, עמידה ברגולציה, ואמון הלקוחות תלויים כולם בחומרה מהימנה.

אסטרטגיות תגובה:

  1. תעד את כל החומרה המושפעת ובצע הפרדת מערכות נגועות.
  2. החלף חומרה חשודה באלטרנטיבות מאומתות במידת האפשר.
  3. יצירת קשר עם היצרן ו-CERT הלאומי לקבלת ייעוץ.

שאלות נפוצות

ש: האם משתמשים בודדים יכולים לאתר דלתות אחוריות בחומרה במכשירים שלהם?

ת: זיהוי זה קשה ללא ציוד מיוחד או ידע טכני מפורט. עם זאת, ניטור מכשירים חדשים, אימות קושחה, והערכת שרשרת האספקה בזהירות יכולים לסייע.

ש: האם עיצובים של חומרה בקוד פתוח חסינים?

ת: עיצובים בקוד פתוח משפרים שקיפות אך תהליך הייצור עדיין יכול להיות פגיע.

ש: האם השימוש במסרים מוצפנים או ברשת האפלה מגן מפני דלתות אחוריות בחומרה?

ת: לא—דלתות אחוריות בחומרה עשויות לחשוף נתונים מפוענחים או לדלוף מפתחות קריפטוגרפיים לפני ביצוע ההצפנה.


סיכום

דלתות אחוריות בחומרה מייצגות אחד האיומים העוינים ביותר במחשוב המודרני. מכיוון שהן קיימות מתחת לשכבת התוכנה, הן יכולות לזעזע גם את הפרוטוקולים האבטחתיים הדיגיטליים החזקים ביותר. אמנם הן נדירות יחסית לעומת בעיות אבטחת תוכנה, השפעותיהן רחבות היקף עקב עמידותן, הקושי בזיהוין, והפוטנציאל לפגיעה מאסיבית. הפחתתן דורשת שיתוף פעולה בין התעשייה, הממשל והמחקר—החל מבחינות קפדניות, ייצור שקוף, ועד למעקב מתמשך אחר מכשירים.

קהל שמודע לאבטחה מוכרח לשקול את הסיכונים הללו בזהירות, במיוחד כאשר מורכבות גיאופוליטית ושרשרות אספקה גלובליות מציגות ערוצי תקיפה חדשים. עבור יישומים קריטיים שבהם יש צורך באמון בלתי ניתן להפרעה, המעבר לכיוון חומרה ושרשרות אספקה שקופות וניתנות לביקורת אינו רק מומלץ אלא משתלם ביותר.


מקורות

  1. ויקיפדיה: דלת אחורית בחומרה
  2. Silencing Hardware Backdoors (מאמר מאוניברסיטת קולומביה)
  3. NSA התערבות בחומרה
  4. OpenTitan: פורש שורש מהימן בקוד פתוח
  5. Bloomberg העלאות חשבונות שבב Spymicro
  6. מכשירי PCI - lspci
  7. מכשירי USB - lsusb
  8. UEFI Tool
  9. Binwalk כלי לניתוח קושחה
  10. Ghidra ערכת הנדסה לאחור

מילות מפתח: דלת אחורית בחומרה, אבטחת שרשרת אספקה, דלת אחורית בקושחה, דלת אחורית ברמת שבב, אבטחת חומרה, דלת אחורית של ה-NSA, התקפת שרשרת אספקה, פורנזיה בחומרה, סיליקון בקוד פתוח, חומרה באבטחת סייבר, שרשרת אספקה מהימנה, זיהוי דלתות אחוריות בחומרה, דלת אחורית פיזית, חומרה זדונית, שיטות עבודה מומלצות באבטחת סייבר

🚀 מוכנים לעלות רמה?

קח את קריירת הסייבר שלך לשלב הבא

אם מצאתם את התוכן הזה בעל ערך, תארו לעצמכם מה תוכלו להשיג עם תוכנית ההכשרה המקיפה והאליטיסטית שלנו בת 47 שבועות. הצטרפו ליותר מ-1,200 סטודנטים ששינו את הקריירה שלהם בעזרת טכניקות יחידה 8200.
הירשם לתוכנית המלאהצפה בסילבוס
97% שיעור השמה לעבודה
טכניקות יחידה 8200 עילית
42 מעבדות מעשיות