
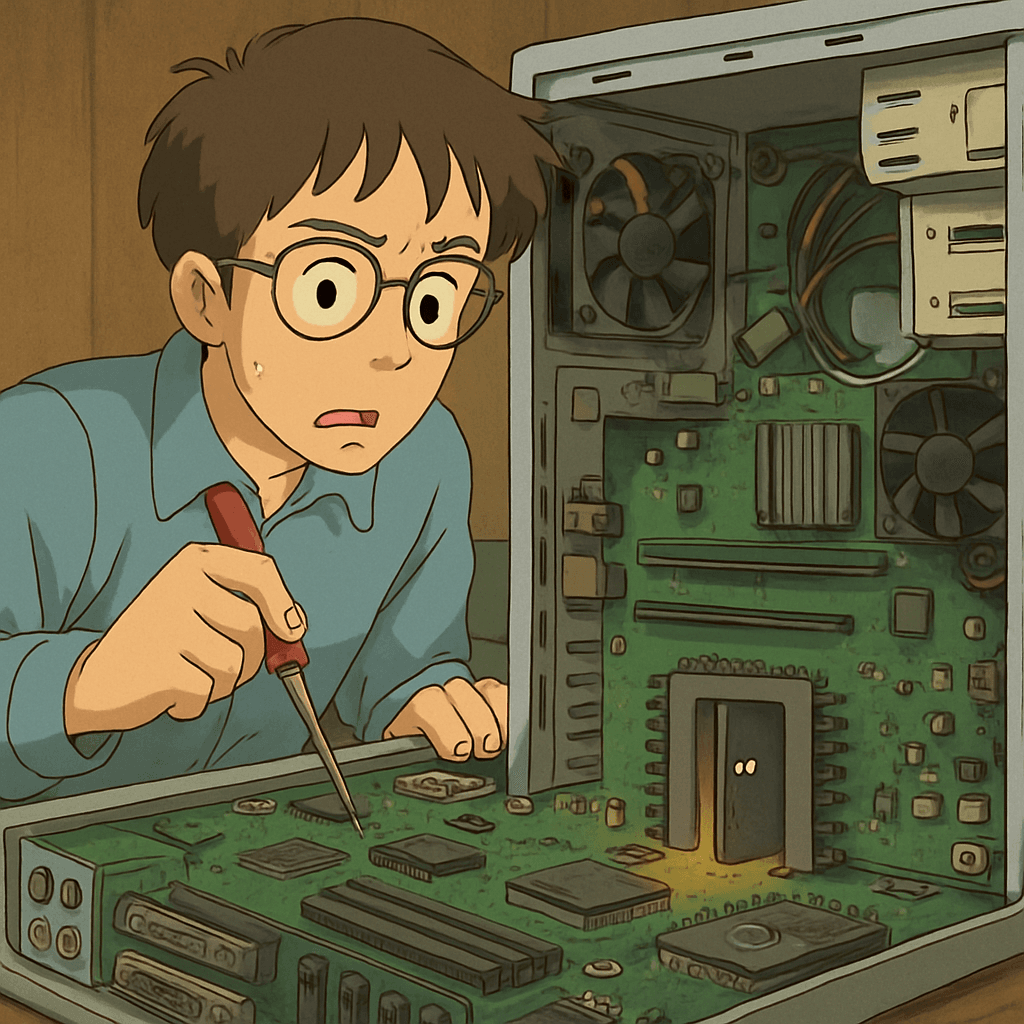
Backdoor de Hardware Explicado: Riscos e Prevenção
# O Que É uma Porta dos Fundos de Hardware? Definição, Exemplos e Defesa Cibernética

No domínio da cibersegurança moderna, as **portas dos fundos de hardware** permanecem como uma das ameaças mais insidiosas e menos compreendidas. Ao contrário das vulnerabilidades de software, as portas dos fundos de hardware estão embutidas no próprio silício ou firmware dos dispositivos— muitas vezes tornando obsoletas as medidas de segurança convencionais. Este guia abrangente irá orientá-lo através da definição, exemplos práticos, como as portas dos fundos de hardware são aproveitadas em ciberataques, e fornecer técnicas acionáveis — do iniciante ao avançado — para detectar e defender-se contra esses pontos de entrada clandestinos.

> **Índice**
> 1. [Introdução: A Ameaça Oculta no Hardware](#introduction)
> 2. [O Que É uma Porta dos Fundos de Hardware?](#definition)
> 3. [Portas dos Fundos de Hardware vs Software](#vs-software)
> 4. [Como Funcionam as Portas dos Fundos de Hardware](#how-they-work)
> 5. [Exemplos do Mundo Real](#examples)
> 6. [Portas dos Fundos de Hardware em CPUs: Rumores e Realidade](#cpu-backdoors)
> 7. [Técnicas de Detecção e Prevenção](#detection-prevention)
> 8. [Scaneamento Prático e Detecção: Exemplos de Código](#code-samples)
> 9. [Como as Organizações Mitigam o Risco de Portas dos Fundos de Hardware](#org-mitigation)
> 10. [Perguntas Frequentes](#faq)
> 11. [Referências](#references)

---

<a name="introduction"></a>
## 1. Introdução: A Ameaça Oculta no Hardware

Nos últimos anos, houve um aumento na conscientização sobre ataques em nível de hardware nos níveis governamental, empresarial e de computação pessoal. A preocupação: e se o seu dispositivo chegar da fábrica com uma *porta dos fundos* secreta, dando a atacantes ou atores governamentais acesso indetectável?

**Conclusão principal:** Portas dos fundos de hardware ignoram a segurança convencional, escapam da maioria das detecções baseadas em software e podem fornecer aos atacantes acesso privilegiado e contínuo a sistemas que de outra forma seriam seguros.

---

<a name="definition"></a>
## 2. O Que É uma Porta dos Fundos de Hardware? Definição Expandida

Uma **porta dos fundos de hardware** é uma capacidade oculta ou não documentada embutida em componentes físicos, firmware, ou caminhos de gerenciamento de baixo nível de um dispositivo. Esta porta dos fundos ignora a autenticação normal e pode permitir que atacantes remotos ou locais:

- Executem código arbitrário
- Exfiltrem dados sensíveis
- Controlem, sabotem ou espionem o dispositivo

Portas dos fundos de hardware podem ser inseridas em vários níveis:

- **Silício / Microchip:** Durante o design ou fabricação do chip.
- **Firmware:** Código malicioso em firmware de baixo nível (por exemplo, BIOS, UEFI, Controladoras de Gerenciamento de Base).
- **Interconexões Físicas:** Portas de teste/debug secretas deixadas em placas de circuito.

**Principais atributos das portas dos fundos de hardware:**

- Geralmente extremamente difíceis de detectar através de análise de software normal
- Não removível sem modificação física ou substituição
- Persistente, muitas vezes sobrevivendo à reformatação ou reinstalação de um SO

---

<a name="vs-software"></a>
## 3. Portas dos Fundos de Hardware vs Software

| Categoria              | Porta dos Fundos de Hardware                              | Porta dos Fundos de Software                            |
|------------------------|-----------------------------------------------------------|---------------------------------------------------------|
| Nível de Operação      | Físico (chip, firmware, placa de circuito)               | Código/aplicação/SO                                    |
| Detectabilidade        | Raramente por software; requerem forense de hardware      | Através de análise de código/antivírus/IDS              |
| Persistência           | Sobrevive à reinstalação do SO, recuperação do firmware   | Pode ser removido/substituído por reinstalação ou patch |
| Vetores Comuns         | Durante a fabricação do chip, manufatura, ou atualização de firmware | Aplicativos maliciosos, trojans, modificações internas  |
| Exemplos               | Porta de debug extra no CPU; firmware malicioso; “empregada maliciosa” | Contas de debug, URLs de admin secretas, conta de usuário oculta |
| Remediação             | Substituir hardware; reprogramação profunda de hardware/firmware | Remover software, aplicar patch ou reimagem do sistema |

---

<a name="how-they-work"></a>
## 4. Como Funcionam as Portas dos Fundos de Hardware

Portas dos fundos de hardware são eficazes devido ao **privilégio** e **invisibilidade**:

- **Privilégio:** Portas dos fundos em hardware (CPUs, placas-mãe) frequentemente operam nos mais altos níveis de privilégio—abaixo ou fora da visibilidade do sistema operacional ou hypervisor.
- **Invisibilidade:** Muitas portas dos fundos de hardware são invisíveis ao monitoramento do sistema, não fazem parte do SO, e não podem ser escaneadas por antivírus ou pela maioria das ferramentas de segurança de endpoint.

Existem vários tipos comuns:

### 4.1 Funções Ocultas no Silício

Fabricantes ou atacantes podem embutir lógica oculta ou circuitos “sombra”. Esses podem:

- Fornecer acesso secreto se sinais especiais forem enviados ao chip.
- Transmitir dados sensíveis para receptores próximos.

### 4.2 Portas dos Fundos de Firmware

Atacantes podem comprometer o firmware, como BIOS/UEFI, controladores periféricos, ou chips de gerenciamento do sistema:

- Instalar firmware malicioso para abrir acesso remoto após a inicialização.
- Estabelecer rootkits que monitoram, registram ou alteram operações do sistema abaixo do SO.

### 4.3 Portas de Debug ou Manutenção

Alguns dispositivos são enviados das fábricas com portas de teste/debug remanescentes, supostamente para diagnósticos. Se não desativadas, essas podem ser utilizadas para:

- Ignorar autenticação
- Descarregar a memória do sistema ou firmware

---

<a name="examples"></a>
## 5. Exemplos do Mundo Real de Portas dos Fundos de Hardware

Vamos examinar casos bem conhecidos que ilustram como portas dos fundos de hardware se movem da teoria para o risco no mundo real:

### 5.1 Catálogo ANT da NSA e Hardware de Implante

[Documentos vazados da NSA](https://www.spiegel.de/international/world/nsa-tools-catalog-reveals-ambitions-of-spy-agency-a-940994.html) expuseram um catálogo de implantes de hardware que poderiam ser inseridos em roteadores, servidores e computadores — fornecendo à NSA acesso persistente no local ou remoto.

**Exemplos:**

- **FEEDTHROUGH:** Um implante persistente para firewalls Cisco, sobrevivendo a upgrades do sistema operacional.
- **IRATEMONK:** Implante de setor de inicialização para discos rígidos, ativado na inicialização do sistema.

> *Percepção chave:* Estes ilustram como atores avançados usam portas dos fundos de hardware para vigilância a longo prazo.

### 5.2 Exploits em Controladores de Gerenciamento de Base (BMC)

Os **BMCs** (parte do IPMI em servidores) permitem gerenciamento remoto. Vulnerabilidades e autenticação fraca no firmware do BMC foram exploradas para acesso persistente à porta dos fundos, *ignorando a segurança do SO do host*.

- Veja: [“Quebrando BMCs: Exploração Remota de Interfaces de Gerenciamento de Servidores” (USENIX)](https://www.usenix.org/conference/usenixsecurity13/technical-sessions/paper/zhang)

### 5.3 Alegados Implantes na Cadeia de Suprimentos da China (“Caso Supermicro”)

Em 2018, [Bloomberg](https://www.bloomberg.com/news/features/2018-10-04/the-big-hack-how-china-used-a-tiny-chip-to-infiltrate-america-s-top-companies) afirmou que atores chineses inseriram pequenos chips espiões em placas-mãe de servidores Supermicro, permitindo que atacantes se comunicassem com o sistema de forma encoberta. Embora não confirmada e contestada, a história provocou um amplo escrutínio sobre as cadeias de suprimentos de hardware.

### 5.4 Dispositivos USB Maliciosos

Ataques bem conhecidos via USB (por exemplo, **BadUSB**) exploram o firmware do controlador USB, reprogramando drives ou periféricos para atuarem como teclados ocultos, adaptadores de rede, ou fontes de malware.

- Referência: [Exploit BadUSB](https://github.com/adamcaudill/Psychson)

### 5.5 Hardware de Vigilância Apoiado por Estados

Alguns equipamentos de rede e comunicação comercialmente disponíveis—inclusive de fabricantes ligados a governos—têm sido descobertos com "funcionalidades não documentadas" que facilitam a interceptação. Estes podem ser destinados à aplicação da lei/espionagem.

---

<a name="cpu-backdoors"></a>
## 6. Portas dos Fundos de Hardware em CPUs: Rumores, Pesquisa e Realidade

### 6.1 Intel Management Engine (IME) & AMD Platform Security Processor (PSP)

Processadores modernos vêm com “motores de gerenciamento” embutidos — microcontroladores secundários executando firmware proprietário, frequentemente abaixo ou fora do controle do CPU principal. Exemplos notórios:

- **Intel ME:** Funciona mesmo se o CPU principal estiver “desligado”, com acesso completo à memória do sistema e rede. Largamente fechado e potencialmente vulnerável a exploração como porta dos fundos de hardware persistente.
- **AMD PSP:** Equivalente ao ME para plataformas AMD.

> [Ficha Técnica do IME da EFF](https://www.eff.org/pages/intel-me) observa que o IME é “uma bolha opaca, funcionando abaixo do seu SO, com potencial para comportamento semelhante a rootkit indetectável.”

#### Todos os CPUs Estão Infectados?

Enquanto a maioria dos CPUs comerciais possuem esses motores de gerenciamento, não há **evidências públicas** de uma porta dos fundos intencional universalmente implantada em todo o hardware. No entanto, vulnerabilidades (frequentemente no firmware ME/PSP) permitem ataques em nível de hardware.

**Agências como NSA e militares:**
- Utilizam chips fornecidos por fornecedores verificados, às vezes customizados.
- Podem auditar/modificar o código-fonte, ou usar hardware certificado FIPS, para minimizar riscos.

---

<a name="detection-prevention"></a>
## 7. Detecção e Prevenção: Como Defender-se contra Portas dos Fundos de Hardware

Estratégias tradicionais de antivírus e aplicação de patches não são suficientes. Aqui estão contramedidas avançadas, de acordo com [Bitsight](https://www.bitsight.com/blog/backdoor-attack) e as melhores práticas do setor:

### 7.1 Crie uma Cultura de Conscientização Cibernética

- Treine os funcionários e equipes sobre riscos *físicos* e *em nível de hardware*.
- Estabeleça processos seguros de aquisição de hardware.

### 7.2 Entenda seu Superfície de Ataque

- **Faça um inventário de todo hardware e firmware** em seu ecossistema.
- Mapeie cadeias de suprimentos; considere “confiança zero” para dispositivos de terceiros.

### 7.3 Monitoramento Contínuo

- Monitore comportamentos inesperados do dispositivo (tráfego de rede inesperado, comunicação do dispositivo em desligamento/modo standby).
- Use técnicas de atestação de hardware (por exemplo, validação de Módulo de Plataforma Confiável).

### 7.4 Segurança Física

- Proteja servidores críticos de acessos físicos não autorizados.
- Empregue embalagens/selos invioláveis para sistemas importantes.
- Use fontes de "encontrado confiável" para hardware crítico de missão.

### 7.5 Atualizações e Auditorias de Firmware

- Atualize o firmware regularmente, somente de fornecedores verificados.
- Audite o firmware (quando possível) utilizando ferramentas open-source ou de terceiros.

### 7.6 Desative/Isole Motores de Gerenciamento (Avançado)

- Em certas plataformas, mitigação parcial (por exemplo, “neutralizar” o Intel ME).
- Utilize firmware open-source (por exemplo, Coreboot, Libreboot), especialmente em ambientes de alta segurança.

---

<a name="code-samples"></a>
## 8. Scaneamento Prático e Detecção: Exemplos de Código

A detecção verdadeira de portas dos fundos de hardware frequentemente requer ferramentas especializadas (osciloscópios, analisadores de canal lateral). No entanto, você pode verificar *artefatos* de portas dos fundos conhecidas ou *firmwares suspeitos* usando Bash e Python. Abaixo, fornecemos práticas básicas.

### 8.1 Verifique Conexões de Rede Suspeitas

```bash
# Liste todas as conexões de rede estabelecidas não associadas a aplicativos de usuário
sudo netstat -tulnp | grep -E '0.0.0.0|:::' | grep -vE 'sshd|systemd|known_service'
8.2 Descarregue Firmware para Análise
Para analisar firmware em busca de funções ocultas (por exemplo, descarregar o BIOS da placa-mãe):
# Instale flashrom (Linux)
sudo apt install flashrom

# Descarregue o firmware atual do BIOS para um arquivo
sudo flashrom -p internal -r bios_dump.bin

# Utilize binwalk ou strings para procurar conteúdo suspeito
binwalk -e bios_dump.bin
strings bios_dump.bin | grep 'debug\|test\|backdoor'
8.3 Verifique o Status do Motor de Gerenciamento
Para Intel ME:
# Instale me_cleaner e verifique a presença do Intel ME
git clone https://github.com/corna/me_cleaner.git
cd me_cleaner
python3 me_cleaner.py -c bios_dump.bin
8.4 Detecte Dispositivos Periféricos Embutidos (por exemplo, dispositivos USB “fantasma”):
# Liste todos os dispositivos USB (Linux)
lsusb

# Liste dispositivos de hardware e compare com inventário conhecido
lshw -short
8.5 Script Python: Analisando Despejos de Firmware para Strings Suspeitas
import sys

def search_firmware(fw_path, keywords):
    with open(fw_path, "rb") as f:
        data = f.read()
    text = data.decode('latin-1', errors='ignore')
    for keyword in keywords:
        if keyword.lower() in text.lower():
            print(f"Found keyword '{keyword}' in firmware!")

if __name__ == "__main__":
    firmware_path = sys.argv[1]
    suspicious_keywords = ["backdoor", "debug", "test", "admin"]
    search_firmware(firmware_path, suspicious_keywords)
Uso:
python3 search_firmware.py bios_dump.bin
9. Como as Organizações Mitigam Riscos de Portas dos Fundos de Hardware
Para práticas de alta segurança (governos, militares, grandes empresas):
- Aquisição de fontes confiáveis: Obtenção de chips de fornecedores examinados; às vezes realizando validação de chips internamente.
- Revisão do código-fonte do firmware: Exigindo o código-fonte e revisão independente para motores de gerenciamento, firmware, e CPUs soft (por exemplo, FPGAs).
- Segurança da cadeia de suprimentos: Acompanhamento de componentes desde o design à montagem para reduzir pontos de inserção para atores maliciosos.
- Segurança física e gaps de ar: Limitando a exposição de sistemas críticos a redes e terceiros.
- Uso de Hardware Open Source: Explorando projetos como RISC-V, onde projetos são abertos e auditáveis livremente.
10. Perguntas Frequentes (FAQ)
Q: Usuários domésticos podem detectar portas dos fundos de hardware?
A: Apenas em um grau muito limitado. Verificações básicas de firmware e monitoramento de rede podem detectar algumas portas dos fundos, mas ameaças verdadeiramente em nível de silício geralmente são invisíveis sem forense.
Q: Todos os CPUs modernos têm portas dos fundos?
A: Não há evidências diretas que sugiram que todos os CPUs são enviados com portas dos fundos intencionais. No entanto, muitos têm subsistemas de gerenciamento proprietários (ME, PSP) que podem ser vulneráveis ou abusados.
Q: Um malware pode sobreviver à reinstalação do meu SO?
A: Se o malware residir em uma porta dos fundos de hardware (firmware, nível de chip), então sim, ele sobreviverá. Isso é o que torna compromissos de hardware/firmware perigosos.
Q: Hardware e firmware open-source são imunes?
A: Mais seguros, mas não imunes. Projetos abertos são mais fáceis de auditar, mas atacantes ainda podem mirar na cadeia de suprimento física.
11. Referências
- NHIMG Glossário: Porta dos Fundos de Hardware
- Bitsight: Guia de Ataque de Porta dos Fundos
- Reddit: Discussão sobre Porta dos Fundos de CPU
- EFF: Ficha Técnica do Intel ME
- Antbleed: Backdoor Antminer
- Bloomberg: The Big Hack (Supermicro)
- USENIX: Quebrando BMCs
- Microsoft: Segurança da Cadeia de Suprimentos de Hardware
- Fundação de Hardware Open RISC-V
Conclusão
Portas dos fundos de hardware representam um desafio único e difícil para a cibersegurança, desde governos até usuários individuais. Entender sua natureza, como são implantadas, e como se defender contra elas é crucial no cenário de ameaças de hoje. Embora a mitigação 100% seja impossível, transparência aumentada, gestão vigilante da cadeia de suprimentos, e uma mistura de políticas e tecnologia podem reduzir significativamente o risco.
Mantenha-se vigilante, informado, e adote o máximo possível de soluções open-source.
Leve Sua Carreira em Cibersegurança para o Próximo Nível
Se você achou este conteúdo valioso, imagine o que você poderia alcançar com nosso programa de treinamento de elite abrangente de 47 semanas. Junte-se a mais de 1.200 alunos que transformaram suas carreiras com as técnicas da Unidade 8200.